Altyapı · Cloud-Native
Şifreleri ve anahtarları kodunuzdan uzak tutun — hangi kasayı kullanırsanız kullanın
Uygulamalar ihtiyaç duydukları kimlik bilgilerini doğrudan güvenli bir kasadan (HashiCorp Vault, AWS ya da Azure) alır; secret'lar asla kaynak kodda ya da konfigürasyon dosyalarında durmaz.
Proof of concept: Kubernetes için harici secret'lar: Vault, AWS ve Azure
Nerede işe yarar
- Güvenlik incelemelerinden ve denetimlerden geçmek
- Birden fazla bulut kullanan kurumlar
- Uygulamaları yeniden deploy etmeden kimlik bilgilerini değiştirmek
Sayfanın devamı teknik detaylar: nasıl geliştirildiği ve sınırlarının neler olduğu.
Teknik problem
Uygulamaların kimlik bilgilerine ihtiyacı var; ancak secret'ları kodda ya da düz manifest'lerde tutmak risklidir ve birçok kurum birden fazla secret yöneticisi kullanır.
Mimari nasıl çalışıyor
- 01 · Kurulum
Terraform; Vault'u (Kubernetes auth ile), AWS Secrets Manager'ı ya da Azure Key Vault'u yapılandırır.
- 02 · Bağlantı
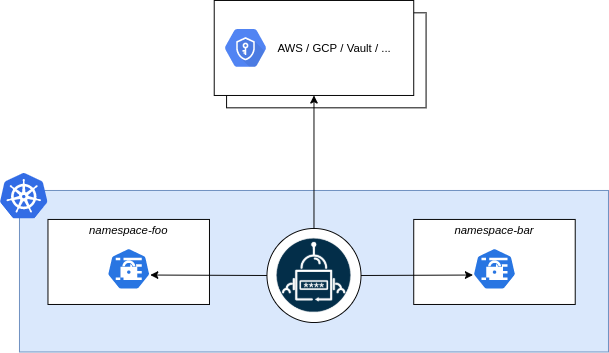
Bir SecretStore, External Secrets Operator'a her sağlayıcıda nasıl kimlik doğrulayacağını söyler.
- 03 · Senkronizasyon
ExternalSecret kaynakları sağlayıcıdaki secret'ları native Kubernetes secret'larına eşler.
Neyi araştırıyorduk
Secret'ların kaynağı değişirken uygulama tarafının nasıl aynı kalabileceğini — Vault, AWS ve Azure'un bir arada bulunduğu hibrit ve çoklu bulut ortamları için faydalı.
Neler geliştirildi
Her sağlayıcı için Terraform, sağlayıcı başına SecretStore ve ExternalSecret manifest'leri ve Helm değerleriyle bir Vault kurulumu; iki bölümlük bir makaleyle birlikte.
Sınırlamalar ve sonraki adımlar
- Senkronizasyona odaklanır; rotasyon politikaları ve denetim kapsam dışıdır.
- Örnek kimlik bilgileri ve auth yöntemleri yerel gösterim için sadeleştirilmiştir.
İlgili yazılar
Managing Kubernetes Secrets: A Guide to HashiCorp Vault, AWS Secrets Manager, and Azure Key Vault Integration
Uygulamalı bölüm: her secret sağlayıcısını Terraform ile kurmak ve secret'ları External Secrets Operator ile Kubernetes'e aktarmak.
Managing Kubernetes Secrets: A Guide to HashiCorp Vault, AWS Secrets Manager, and Azure Key Vault Integration
Secret'ların neden kodda ya da düz manifest'lerde durmaması gerektiği ve harici secret yöneticilerinin Kubernetes uygulamalarına kimlik bilgisi verme şeklini nasıl değiştirdiği.